Configuration d'Azure AD pour l'authentification unique EK
Ce guide vous explique comment configurer Azure Active Directory (Entra ID) en tant que fournisseur d'identité (IdP) pour l'authentification unique SAML sur votre instance EK sur site. Il couvre les paramètres SAML à entrer dans Azure AD, la façon de récupérer vos métadonnées de fédération, et comment enregistrer le domaine dans EK pour compléter l'intégration.
Le flux SAML générique d'EK fonctionne avec Azure AD / Entra ID immédiatement. Si vous ne l'avez pas déjà fait, consultez Présentation de l'authentification unique SAML pour comprendre le fonctionnement de l'intégration avant de commencer.
Prérequis
- Vous disposez d'un accès administrateur à votre locataire Azure AD / Entra ID.
- Vous disposez d'un accès Super Admin à votre instance EK sur site.
- Vous connaissez le nom de domaine pleinement qualifié (FQDN) de votre hôte backend EK (par exemple
ek-api.corp.acme.com). - Vous connaissez le domaine de messagerie pour lequel vous souhaitez activer l'authentification unique (par exemple
acme.com).
Partie 1 — Configurer Azure AD
Créer une nouvelle application d'entreprise dans Azure AD
- Créer une nouvelle application d'entreprise
Dans le portail Azure, accédez à Azure Active Directory → Applications d'entreprise et cliquez sur Nouvelle application. Sélectionnez Créer votre propre application, donnez-lui un nom (par exemple
EK SSO), et choisissez Intégrer toute autre application que vous ne trouvez pas dans la galerie (Non-galerie). - Ouvrir la configuration de l'authentification unique
Une fois l'application créée, accédez à Gérer → Authentification unique et sélectionnez SAML comme méthode d'authentification.
- Entrer la configuration SAML de base
Dans la section Configuration SAML de base, entrez les valeurs suivantes :
Champ Valeur Identificateur (ID d'entité) https://<your-FQDN>/backend/user/generic/sso/saml/acs/adminURL de réponse (URL ACS) https://<your-FQDN>/backend/user/generic/sso/saml/acs/adminURL de connexion Laisser vide État de relais defaultURL de déconnexion Laisser vide - Configurer les attributs et les revendications
Dans la section Attributs et revendications, confirmez ou ajoutez les mappages suivants :
Attributs Valeur givennameuser.givennamesurnameuser.surnameemailaddressuser.mailnameuser.userprincipalnameDisplayNameuser.displaynameemailuser.mailIdentificateur d'utilisateur unique (ID de nom) user.userprincipalname
Partie 2 — Récupérer les métadonnées Azure AD
Une fois l'application Azure AD configurée, récupérez l'URL des métadonnées de fédération :
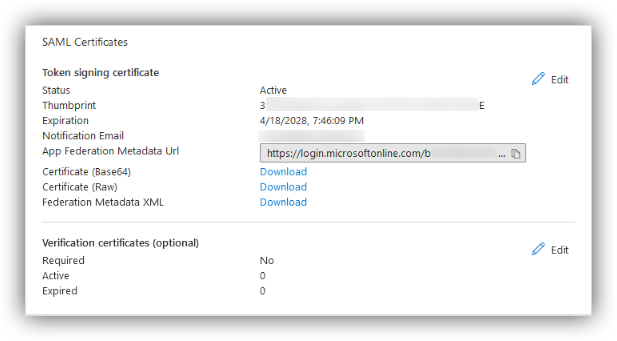
- Accédez à la section Certificats SAML
Dans votre application, accédez à Gérer → Authentification unique → Certificats SAML.
- Copier l'URL des métadonnées de fédération de l'application
Recherchez et copiez l'URL des métadonnées de fédération de l'application.
Le chemin est :
Gérer > Authentification unique > Certificats SAML > URL des métadonnées de fédération de l'applicationVous aurez besoin de cette URL à la partie 3.
Partie 3 — Enregistrer le domaine dans EK
Envoyez une demande POST au point de terminaison d'enregistrement de domaine :
curl -X POST "https://<your-backend-host>/backend/sso/add_new_configuration" \
  -H "Content-Type: application/json" \
  -H "X-API-KEY: YOUR_API_KEY" \
  -H "X-API-SECRET: YOUR_API_SECRET" \
  -d '{
    "enterprise_id": "acme.com",
    "provider": "azure",
    "metadata_url": "https://your-azure-federation-metadata-url",
    "backend_root_url": "<your-backend-host>/backend"
  }'
Champs requis
| Champ | Description |
|---|---|
enterprise_id | Le domaine de messagerie de vos utilisateurs (par exemple acme.com). |
provider | "azure" |
metadata_url | L'URL des métadonnées de fédération de l'application de la partie 2. |
backend_root_url | (Facultatif) Requis uniquement dans les configurations proxy pour assurer un routage correct. |
Authentification
Le point de terminaison nécessite votre clé API EK et votre secret transmis en tant que têtes X-API-KEY et X-API-SECRET.
En cas de succès, un enregistrement est créé dans la table sso_providers sur le backend.
Partie 4 — Configurer le frontend
Une fois le domaine enregistré, définissez la variable d'environnement du frontend et redémarrez le service frontend.
- Ouvrir le fichier d'environnement du frontend
Sur votre serveur de déploiement sur site, ouvrez
onprem-deployment/.env.web. - Ajouter la variable d'environnement
Ajoutez la ligne suivante, en remplaçant
acme.compar votre domaine de messagerie réel :VITE_SSO_ENTERPRISE_ID=acme.com - Redémarrer les services frontenddocker compose -f docker-compose downdocker compose -f docker-compose up -d
Tester l'intégration
Connectez-vous à EK avec un utilisateur réel @<domain> pour confirmer que le flux fonctionne de bout en bout. Si l'utilisateur s'authentifie avec succès mais que l'accès lui est refusé, vérifiez votre configuration des contrôles d'accès SAML — voir le guide Contrôles d'accès SAML EK et attribution automatique d'équipes/projets.