Azure AD Single Sign-On (SSO)
यह लेख Azure Active Directory (AD) को अपने पहचान प्रदाता के रूप में उपयोग करके Single Sign-On (SSO) कॉन्फ़िगर करने के लिए एक व्यापक गाइड है।
Azure AD SSO का उपयोग करने के कई प्रमुख लाभ हैं:
- केंद्रीकृत प्रमाणीकरण - सभी उद्यम एप्लिकेशन के लिए एक लॉगिन।
- बढ़ी हुई सुरक्षा - संगठन-नियंत्रित पहुँच।
- उपयोगकर्ता प्रबंधन - केंद्रीकृत उपयोगकर्ता प्रावधान और डिप्रोविज़निंग।
- अनुपालन - उद्यम सुरक्षा आवश्यकताओं को पूरा करता है।
Azure AD SSO कॉन्फ़िगरेशन
शर्तें
- Azure Portal प्रशासक पहुँच।
- Microsoft 365 खाता प्रशासक पहुँच के साथ।
- आपका EKB इंस्टेंस URL।
चरण 1: Azure AD एप्लिकेशन सेटअप
-
Azure Portal पर जाएँ
- portal.azure.com पर जाएँ और साइन इन करें।
-
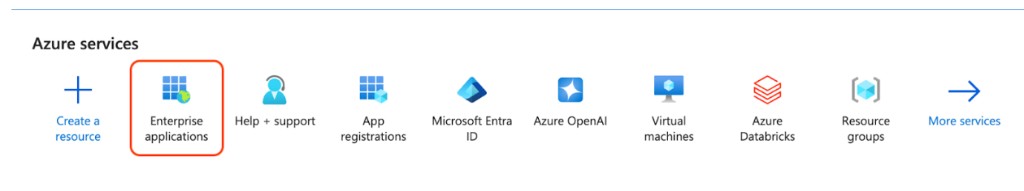
Enterprise applications खोलें
- Azure services के अंतर्गत, Enterprise applications पर क्लिक करें।
-
Enterprise application बनाएँ
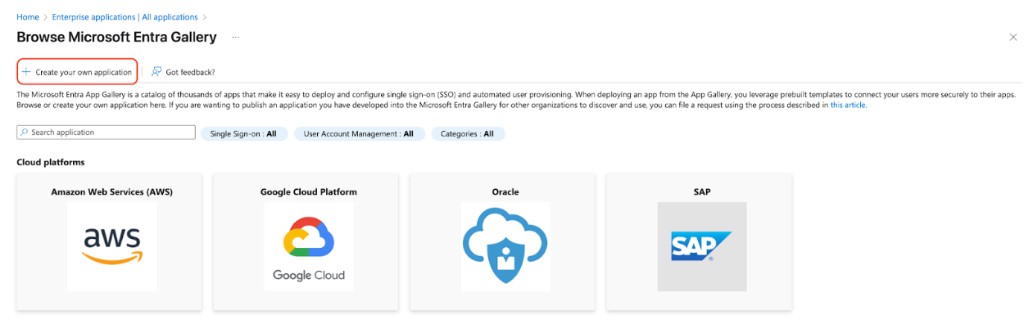
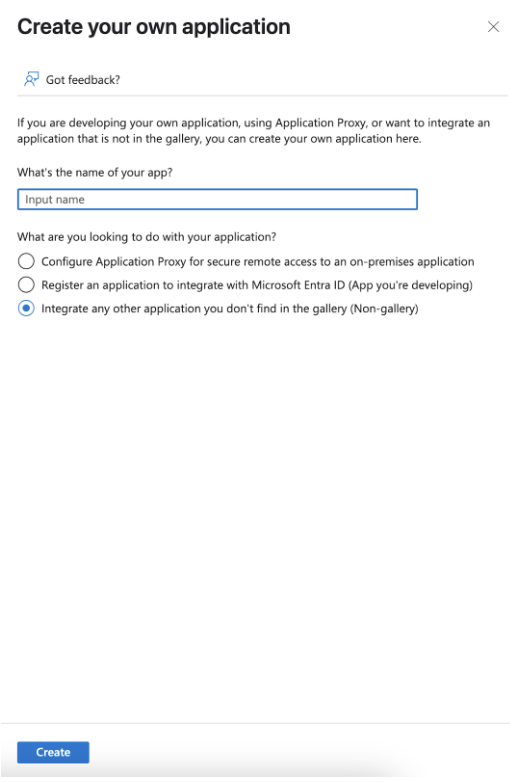
- New application पर क्लिक करें। Create your own application पर क्लिक करें। नाम दर्ज करें (जैसे, "EKB"), Integrate any other application you don't find in the gallery (Non-gallery) चुनें, और Create पर क्लिक करें।
-
Single sign-on सेटअप करें
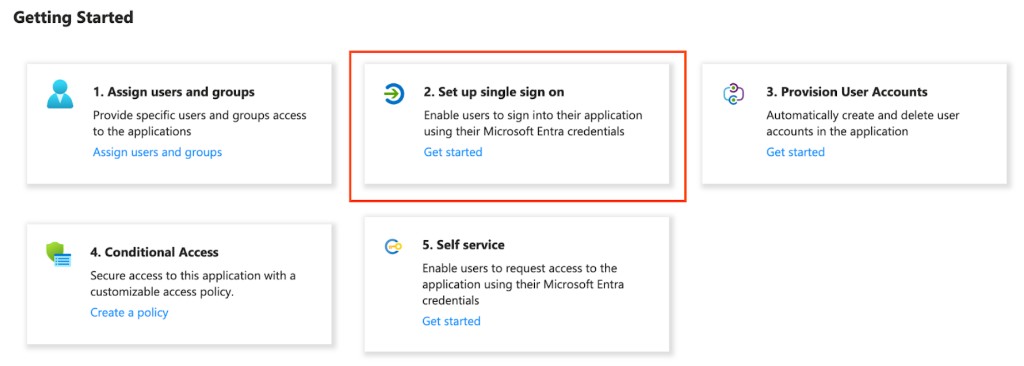
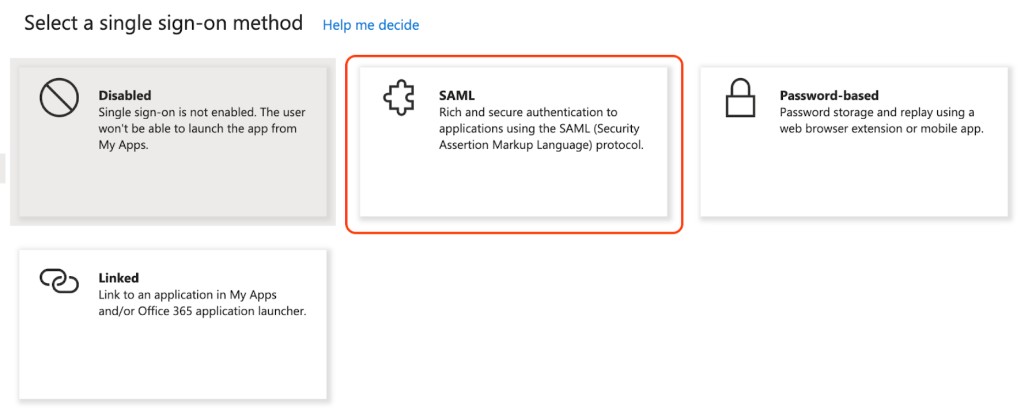
- Set up single sign on पर क्लिक करें। Select a single sign-on method में SAML चुनें।
-
SAML कॉन्फ़िगर करें (Basic SAML Configuration)
- Basic SAML Configuration में दर्ज करें:
- Identifier (Entity ID):
https://api.getodin.ai/user/azure/sso/saml/acs/admin - Reply URL (Assertion Consumer Service URL):
https://api.getodin.ai/user/azure/sso/saml/acs/admin - Sign on URL: खाली छोड़ें।
- Relay State:
default
- Identifier (Entity ID):
- Basic SAML Configuration में दर्ज करें:
-
User attributes & claims
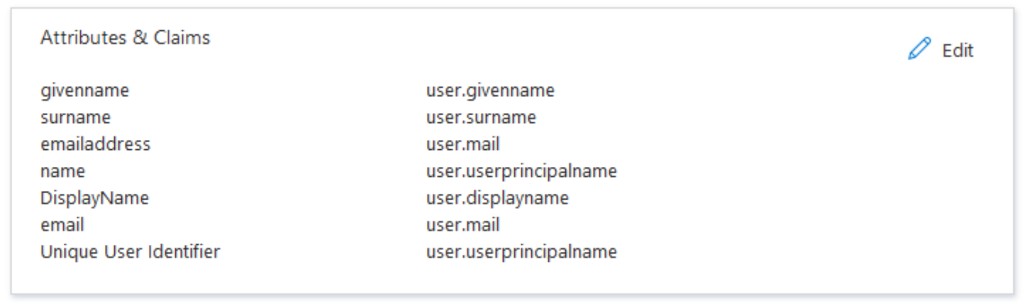
- Attributes & Claims में सुनिश्चित करें:
- Unique User Identifier →
user.userprincipalname - email →
user.mail - givenname →
user.givenname - surname →
user.surname
- Unique User Identifier →
- Attributes & Claims में सुनिश्चित करें:
-
उपयोगकर्ता असाइन करें
- Users and groups > Add user/group पर जाएँ, उपयोगकर्ताओं या समूहों का चयन करें, और Assign पर क्लिक करें।
चरण 2: Azure कॉन्फ़िगरेशन प्राप्त करें
-
Metadata URL प्राप्त करें
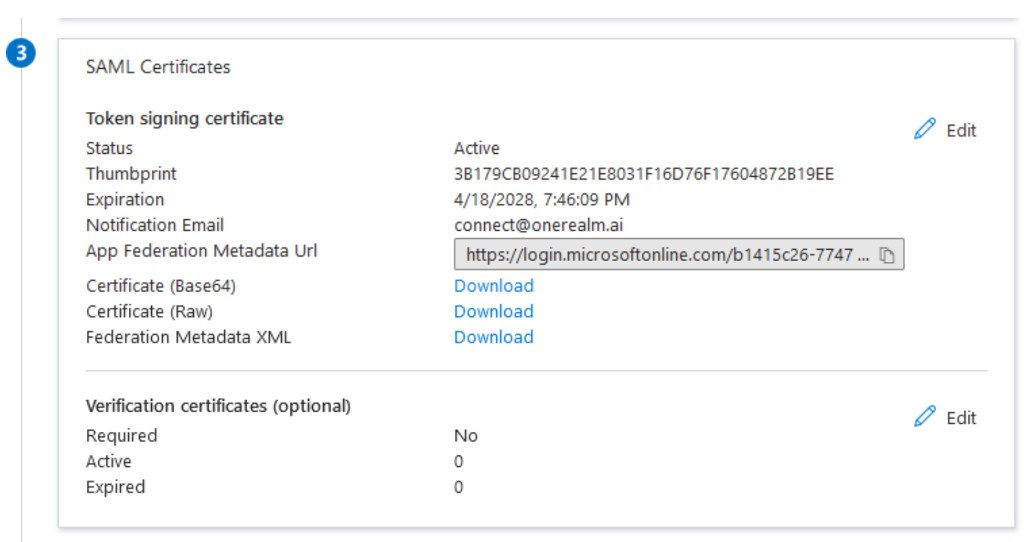
- Single sign-on > SAML > SAML Certificates में App Federation Metadata Url कॉपी करें।
चरण 3: EKB को कॉन्फ़िगरेशन सबमिट करें
- कॉन्फ़िगरेशन विवरण भेजें
- सहायता को ईमेल करें:
- Provider: Azure AD (या Azure)
- Enterprise ID: आपके संगठन का डोमेन (जैसे,
company.com) - Metadata URL: चरण 2 से App Federation Metadata Url
- सहायता को ईमेल करें:
Azure AD SSO ट्रबलशूटिंग
समस्या: SAML assertion त्रुटियाँ
समाधान:
- सत्यापित करें कि Reply URL और Identifier दोनों
https://api.getodin.ai/user/azure/sso/saml/acs/adminसे मेल खाते हैं। - Relay State
defaultहै और user attributes सही ढंग से मैप किए गए हैं। - प्रमाणपत्र मान्य है और समाप्त नहीं हुआ है।
समस्या: SSO लॉगिन के बाद उपयोगकर्ता नहीं मिला
समाधान:
- सत्यापित करें कि उपयोगकर्ता Azure AD में एप्लिकेशन को असाइन किया गया है।
- enterprise ID ईमेल डोमेन से मेल खाता है।
संपर्क
SSO कॉन्फ़िगरेशन प्रश्नों या समस्याओं के लिए, सहायता से संपर्क करें।