Okta シングル サインオン (SSO)
この記事では、Okta を ID プロバイダーとして使用してシングル サインオン (SSO) を構成するための詳細なガイドを提供します。 Okta を EKB と統合することで、組織はユーザー認証を効率化し、従業員が既存の Okta 資格情報を使用してプラットフォームにアクセスできるようにします。 Okta SSO に特化した前提条件、段階的な構成手順、トラブルシューティングのヒントを学習します。
Okta SSO を使用すると、次のようないくつかの利点があります。
- 集中認証 - すべてのエンタープライズ アプリケーションに 1 つのログイン。
- セキュリティの強化 - 組織によるアクセス制御。
- ユーザー管理 - 一元的なユーザーのプロビジョニングとプロビジョニング解除。
- コンプライアンス - 企業のセキュリティ要件を満たします。
- ユーザー エクスペリエンス - シームレスな認証エクスペリエンス。
Okta SSO 構成
このセクションでは、EKB インスタンスに Okta SSO を構成するために必要な手順を説明します。
前提条件
始める前に、次のものが揃っていることを確認してください。
- Okta 管理者アクセス。
- EKB インスタンスの URL。
ステップ 1: Okta アプリケーションのセットアップ
-
Okta 管理コンソールにログインします
Okta 管理コンソールにアクセスし、アプリケーション > アプリケーションに移動します。 -
新しいアプリケーションの作成
[アプリ統合の作成] をクリックし、サインイン方法として SAML 2.0 を選択し、次へ をクリックします。 -
一般設定を構成する
アプリ名 (「EKB」など) を入力し、必要に応じて EKB ロゴをアップロードし、次へ をクリックします。 -
SAML 設定を構成する
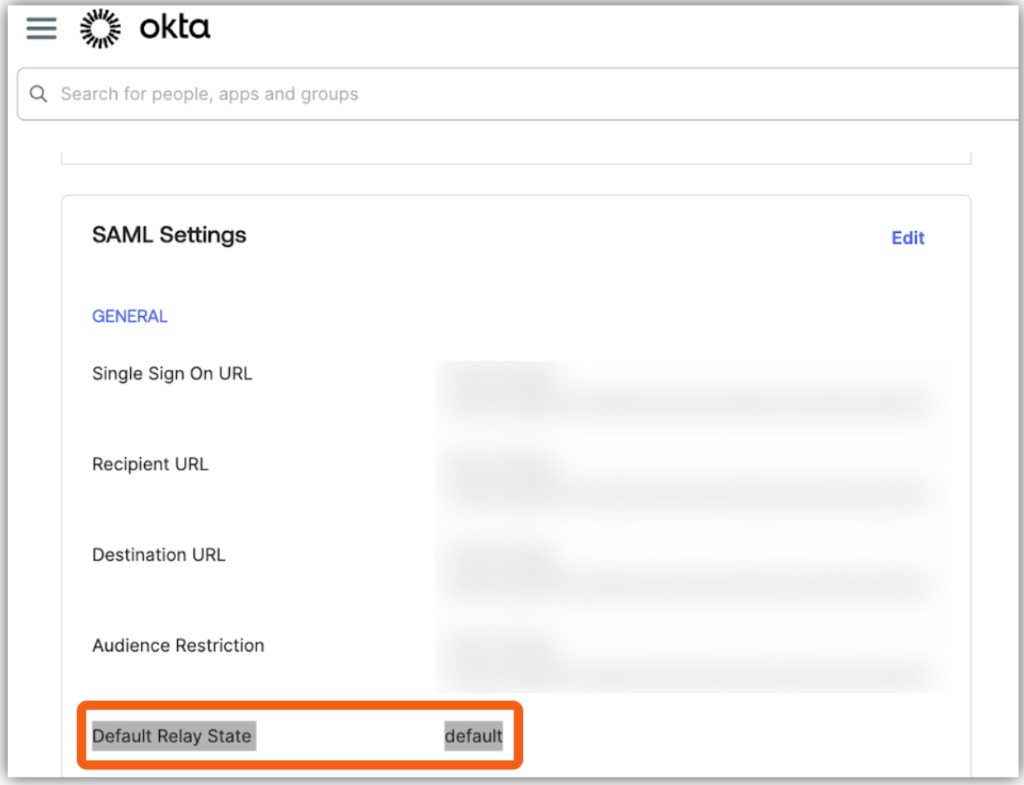
SAML 設定 セクションで、次のように入力します (EKB クラウドの場合は、以下の URL を使用します)。- シングル サインオン URL:
https://api.getodin.ai/user/okta/sso/saml/acs/admin - 受信者の URL:
https://api.getodin.ai/user/okta/sso/saml/acs/admin - リンク先 URL:
https://api.getodin.ai/user/okta/sso/saml/acs/admin - 視聴者制限:
https://api.getodin.ai/user/okta/sso/saml/acs/admin - デフォルトのリレー状態:
default
- シングル サインオン URL:
また、名前 ID 形式 を EmailAddress に、アプリケーション ユーザー名 を Email に、アプリケーション ユーザー名を更新する を Create and update に設定します。
- 属性ステートメント (オプション)
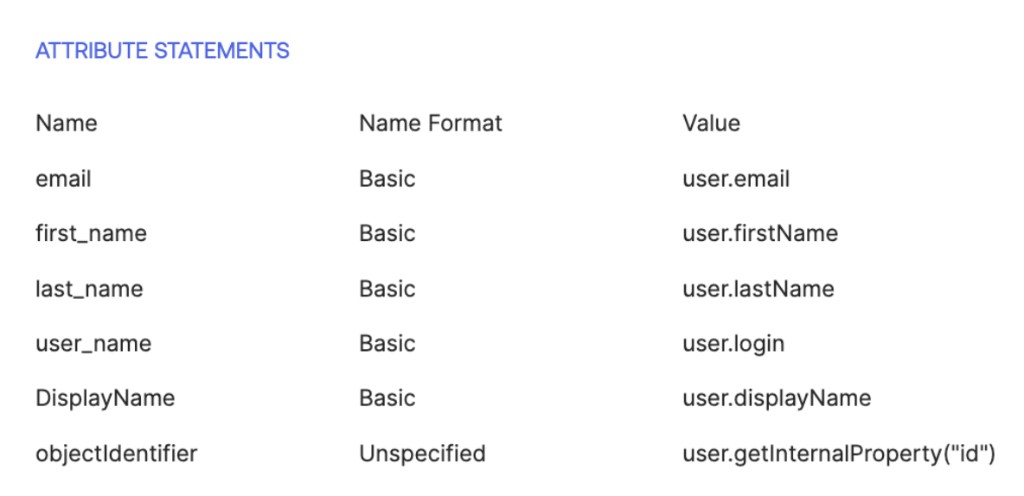
必要に応じて属性マッピングを追加します (例:email→user.email、firstName→user.firstName、lastName→user.lastName)。
属性ステートメントの追加方法
- Okta で、アプリケーション > アプリ に移動します。
- [全般] タブ > SAML 設定 > 編集 をクリックします。
- [SAML の構成] セクションを開きます。
- [属性ステートメント] までスクロールします (電子メール、名、姓を追加します)。
- さらに属性を追加するには、[別の追加] をクリックします。
カスタム ユーザー属性を SAML に追加する (オプション)
SAML アサーションでカスタム属性 (例: userTags) を送信するには:
1. Okta で属性を作成します
- ディレクトリ → プロファイル エディタ → ユーザー (デフォルト) に移動します。
- [属性の追加] をクリックします。
- 変数名を設定します (例:
userTags) — キャメルケースを使用し、スペースは入れません。 - データ型: 文字列 (単一値) または文字列配列 (複数値) を設定します。
- [保存] をクリックします。
2.すべてのユーザーに値を割り当てる (必須)
- ディレクトリ → 人 に移動し、ユーザーを選択します。
- プロフィールで [編集] をクリックします。
- カスタム属性フィールドに値を入力します。
- [保存] をクリックします。
- SSO を使用するすべてのユーザーに対してこれを繰り返します。
Okta は値を持つ属性のみを送信します。空のフィールドは SAML 応答に含まれません。
3. SAML アプリで属性をマッピングします
- アプリケーション → [SAML アプリ] → SAML 設定 → 編集 に移動します。
- 属性ステートメントで、別の追加をクリックし、以下を追加します。
- 名前:
userTags(または属性名)。 - 値:
user.userTags(手順 1 の変数名と一致する必要があります)。
- 名前:
- [保存] をクリックします。
-
グループ属性ステートメント (オプション)
必要に応じて、グループ マッピングを構成します。 -
フィードバック (オプション)
フィードバック オプションを選択し、完了 をクリックします。
ステップ 2: Okta 構成を取得する
メタデータ URL を取得します
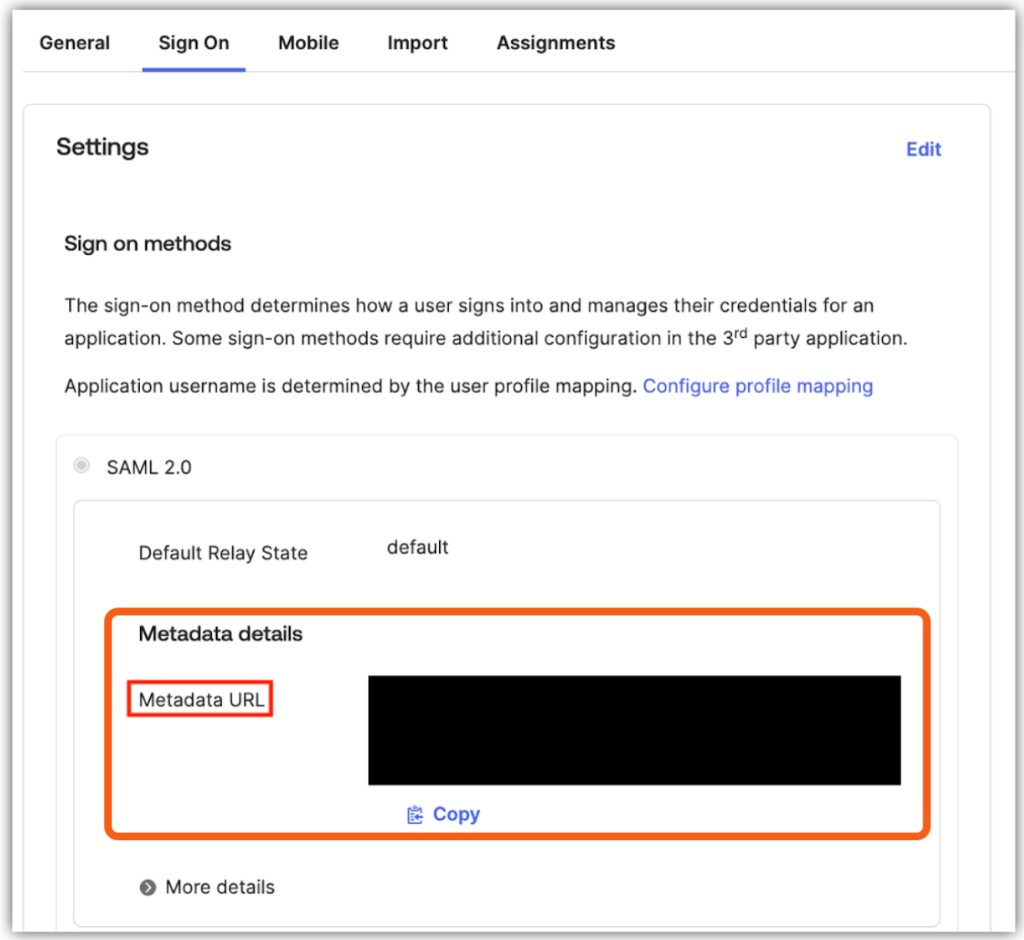
Okta に管理者としてログインし、アプリケーション → [アプリ] → サインオン タブに移動します。次に、設定 → SAML 2.0 → メタデータの詳細 → メタデータ URL に移動します。 URL をコピーします ([コピー] ボタンを使用します)。
ステップ 3: EKB に構成を送信する
EKB のサポート チームが SSO セットアップを構成し、テストします。次の情報を入力してください。
-
設定の詳細を送信
次の情報を記載して Support を電子メールで送信してください:- プロバイダー: Okta
- エンタープライズ ID: 組織のドメイン (例:
company.com) - メタデータ URL: ステップ 2 の Okta メタデータ URL
- SSO サインインのみ (オプション): このドメインのすべてのユーザーに SSO を要求するかどうかを指定します。
-
EKB 構成
EKB のサポート チームがインスタンスに SSO を設定し、接続をテストします。設定が完了すると通知が届きます。 -
テスト
EKB のチームが SSO 接続をテストし、それが機能することを確認するよう求められる場合があります。確認されると、組織で SSO が有効になります。
Okta SSO のトラブルシューティング
このセクションでは、Okta SSO に関連する一般的な問題と解決策について説明します。
問題: リダイレクト ループまたは認証エラー
解決策:
- シングル サインオン URL、受信者 URL、宛先 URL、および対象ユーザー制限がすべて
https://api.getodin.ai/user/okta/sso/saml/acs/adminと一致することを確認します。 - デフォルトのリレー状態が
defaultに設定されていることを確認します。 - 名前 ID 形式が EmailAddress に設定されていることを確認します。
- メタデータ URL にアクセスできることを確認します。
- Okta アプリケーションがアクティブであることを確認します。
問題: SSO ログイン後にユーザーが見つからない
解決策:
- Okta での電子メール属性マッピングを確認します。
- ユーザーが EKB に存在することを確認します。
- ユーザー プロビジョニングが設定されていることを確認します。
- エンタープライズ ID が電子メール ドメインと一致することを確認します。
## 接触
SSO 構成に関する質問や問題については、Support にお問い合わせください。