SSO da equipe
Abra Minha conta → Logon único para associar o provedor de identidade SAML próprio desta equipe. Você não precisa de uma alteração de SSO em toda a plataforma pela Automation Anywhere.
Somente administradores da equipe podem abrir esta aba.
O texto do cabeçalho depende de a equipe ter ou não um subdomínio:
- Com subdomínio: a configuração padrão é oferecida automaticamente a qualquer pessoa que entrar nesse subdomínio.
- Sem subdomínio: nenhuma configuração pode ser oferecida automaticamente — os membros entram pela URL de logon.
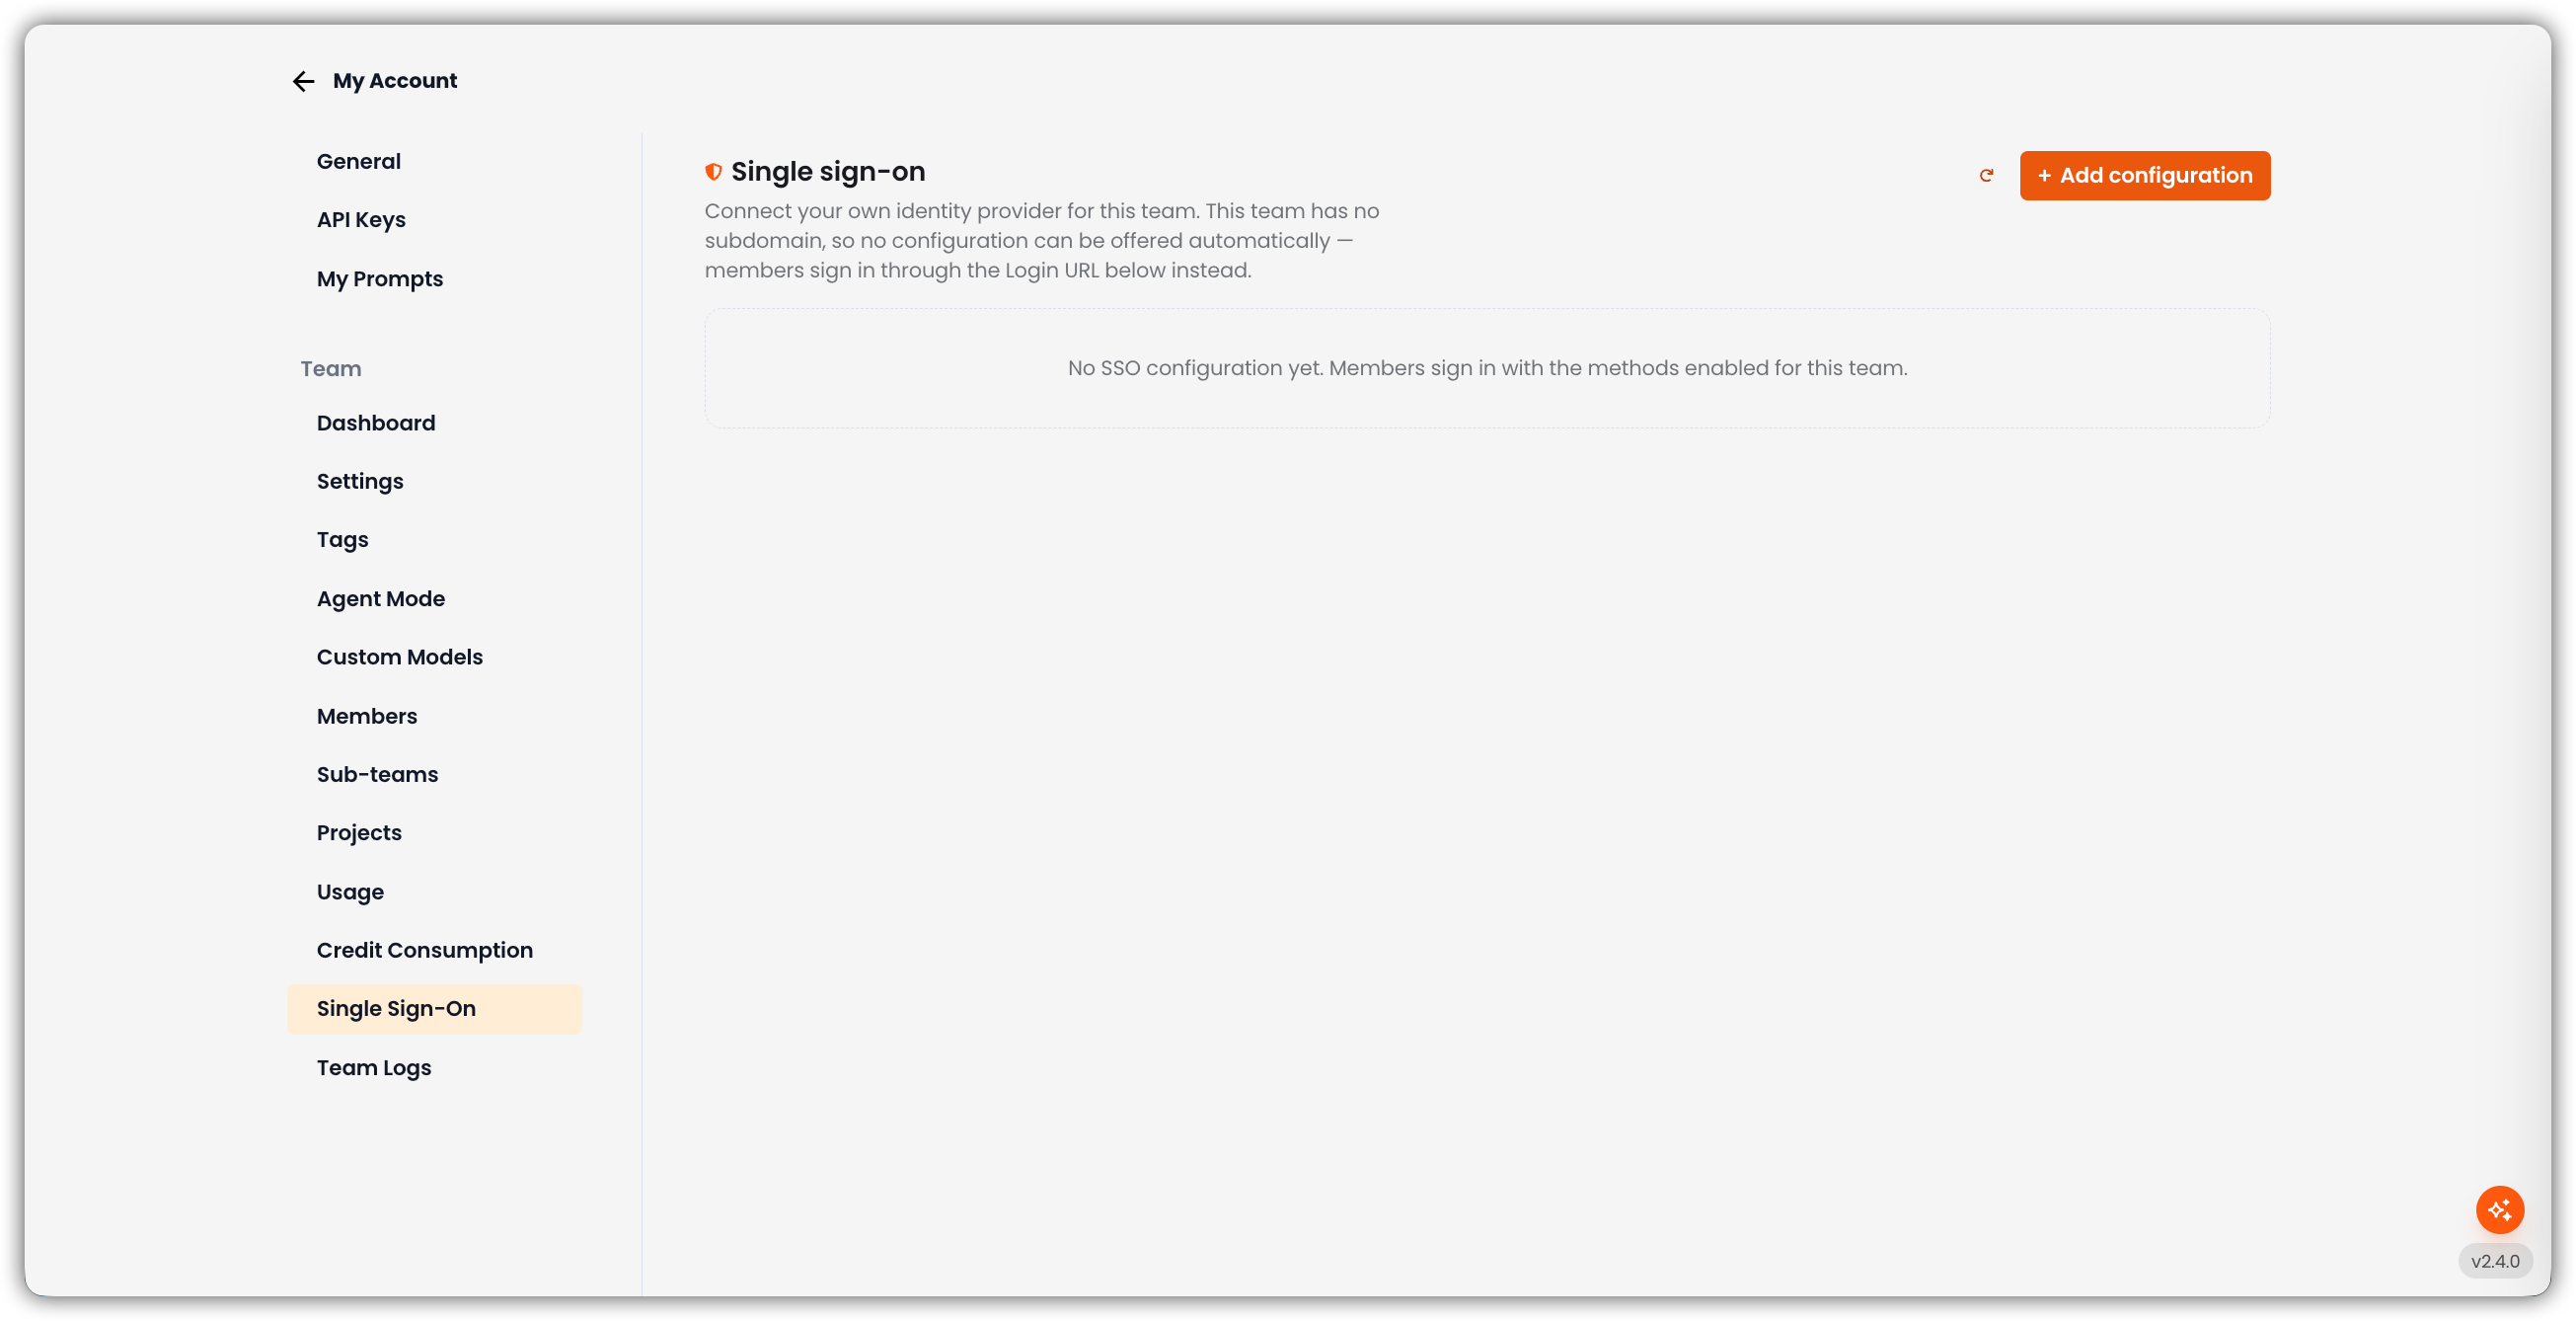
Estado vazio
Se ainda não houver configuração: Nenhuma configuração de SSO ainda. Os membros entram com os métodos habilitados para esta equipe.
Use + Adicionar configuração para criar uma. Atualizar recarrega a lista.
SSO da equipe vs. SSO da plataforma
| SSO da plataforma | SSO da equipe | |
|---|---|---|
| Quem configura | Normalmente Super Admin / Suporte AA | Administrador da equipe (e administradores pais para descendentes) |
| Escopo | Padrões de toda a organização / instância | Uma equipe (e como os membros chegam a essa equipe) |
| Documentação | Logon único (SSO) | Esta página |
As configurações de SSO da equipe ficam separadas do caminho de SSO de todo o aplicativo para não se misturarem com os provedores da plataforma.
Adicionar uma configuração
Clique em Adicionar configuração
O formulário Nova configuração de SSO é aberto na página.
Preencha os campos
Campo Descrição Nome Rótulo exibido no botão de logon (por exemplo, Acme Okta)URL de metadados URL de metadados do IdP (opcional). Você pode enviar o XML de metadados depois de criar a configuração. Oferecer esta configuração no subdomínio da equipe Só fica ativado quando a equipe tem subdomínio e uma URL de metadados definida. Caso contrário, o controle permanece desativado — não há onde oferecê-la, ou o botão de logon falharia. 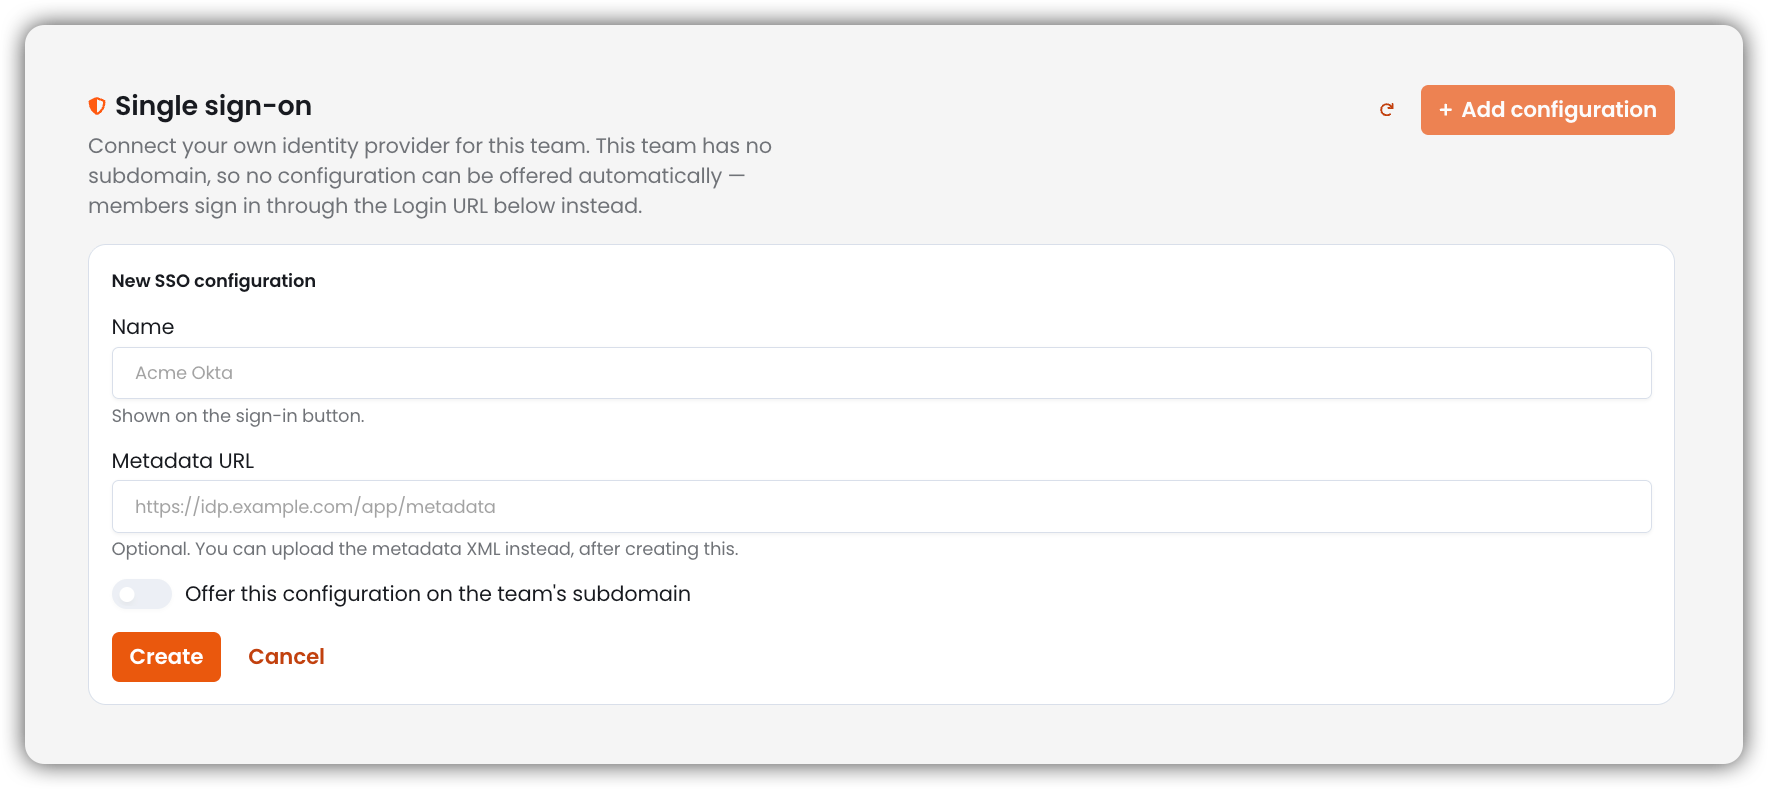
Criar
Clique em Criar. Cancelar fecha o formulário sem salvar.
Você pode manter várias configurações por equipe (até 20).
Se esta equipe for uma subequipe, Copiar da equipe pai aparece. Isso cria uma cópia independente (novo Entity ID e nova ACS URL). Registre esses valores no seu provedor de identidade antes que alguém entre. Alterações posteriores no pai não chegam à cópia.
Depois de criar uma configuração
Copie estes valores para o seu IdP:
| Valor | Uso |
|---|---|
| Entity ID (público) | Público SAML desta configuração |
| ACS URL (URL de resposta) | Assertion Consumer Service / URL de resposta |
| URL de logon | Onde os membros iniciam o SSO quando a oferta automática do subdomínio não é usada |
Cada configuração recebe sua própria ACS URL e público, de modo que duas equipes apontando para o mesmo IdP não possam reproduzir as asserções uma da outra.
Você pode então:
- Editar Nome e URL de metadados
- Enviar XML de metadados (ou Substituir XML de metadados)
- Alternar Habilitado
- Usar no subdomínio desta equipe para torná-la a padrão (promover uma rebaixa a padrão anterior)
- Excluir a configuração
Os selos em um cartão podem incluir Padrão, Desabilitado, Metadados ausentes e Registrar no seu IdP (após copiar de um pai, até você registrar o novo SP no IdP).
Comportamento do subdomínio
| Situação | O que os membros veem |
|---|---|
| A equipe tem subdomínio e uma configuração padrão | Esse IdP pode ser oferecido automaticamente no subdomínio |
| A equipe não tem subdomínio | Sem oferta automática — use a URL de logon da configuração |
| Padrão marcada mas sem subdomínio | O cartão indica que um subdomínio é necessário para a oferta padrão entrar em vigor |
Os subdomínios das equipes filhas são gerenciados em Subequipes.
Quem pode gerenciar o SSO da equipe
| Ator | Pode gerenciar |
|---|---|
| Administrador da equipe | O SSO desta equipe |
| Administrador da equipe pai | O SSO desta equipe e das equipes descendentes |
| Super Admin | Todas as equipes (quando atua com autoridade de administrador) |
| Editor / Membro | Não |
Relacionado
- Subequipes
- Configurações da equipe (logon apenas por SSO e adição automática de domínio)
- SSO da plataforma